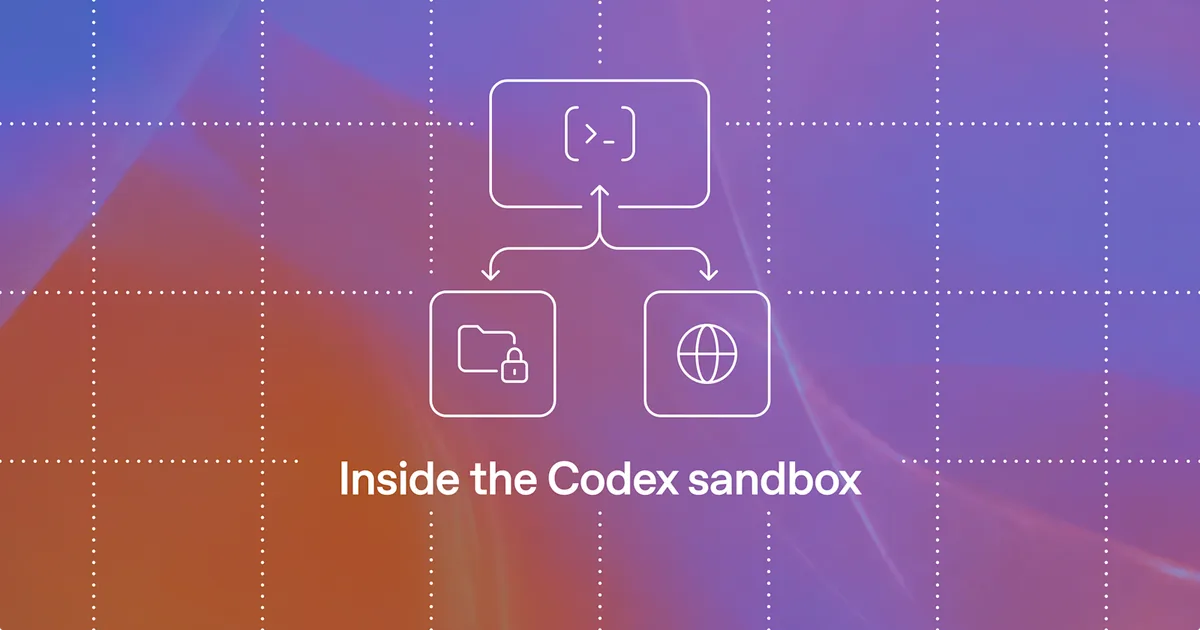
محیط ایزوله Codex؛ اجرای امن دستورات
اوپنایآی جزئیات محیط ایزوله Codex را منتشر کرد که نحوه اجرای دستورات روی دستگاه کاربر را با اعمال محدودیتهای فایلسیستم و شبکه توضیح میدهد. این محدودیتها توسط کاربر تعیین میشوند و در سیستمعاملهای macOS، Linux و Windows یکسان اعمال میگردند.
محیط ایزوله Codex و کنترل دسترسیها اوپنایآی در یک مطلب فنی، جزئیات مربوط به محیط ایزوله (Sandbox) ابزار Codex را منتشر کرد. بر اساس این توضیحات، Codex دستورات را روی دستگاه کاربر اجرا میکند، اما در همین حال محدودیتهای دسترسی به فایلسیستم (Filesystem) و شبکه (Network) را اعمال مینماید. این محدودیتها توسط خود کاربر تعیین و کنترل میشوند. هدف اعلامشده از این سازوکار، اجرای عملیات عاملهای کدنویسی (Coding Agents) در محیطی است که دامنه اثرگذاری آن از پیش مشخص شده باشد. به این ترتیب، دسترسی نوشتن و خواندن به مسیرهای تعیینشده محدود میماند و ارتباطات شبکهای نیز تحت کنترل قرار میگیرد تا احتمال تغییرات ناخواسته یا خروج غیرمجاز داده کاهش یابد. بر اساس این گزارش، یکسان بودن رفتار محیط ایزوله در سه سیستمعامل macOS، Linux و Windows بخشی از طراحی این قابلیت است. این موضوع بهویژه برای تیمهایی اهمیت دارد که ناچارند کد را در محیطهای متفاوت توسعه و اجرا کنند و انتظار دارند سیاستهای امنیتی در همه آنها به شکل همسان اعمال شود. برای توسعهدهندگان ایرانی که از ابزارهای عامل کدنویسی و خط فرمان (CLI) استفاده میکنند، این توضیحات از دو جهت مرتبط است: نخست، امکان تعیین صریح مسیرهای مجاز و محدوده دسترسی شبکه، که ریسک اجرای دستورات ناخواسته روی مخازن کد (Repository) را کم میکند؛ دوم، همسانی رفتار ابزار میان سیستمعاملهای گوناگون، که کار در محیطهای توسعه محلی و سرورهای CI را قابل پیشبینیتر میسازد. این مطلب تغییری در قیمتگذاری یا دسترسی به سرویس اعلام نکرده و صرفاً به تشریح رفتار امنیتی موجود Codex اختصاص دارد.
این مدل در اپکس۲۴ قابل دسترس است
یک کلید API — ۵۰+ مدل هوش مصنوعی